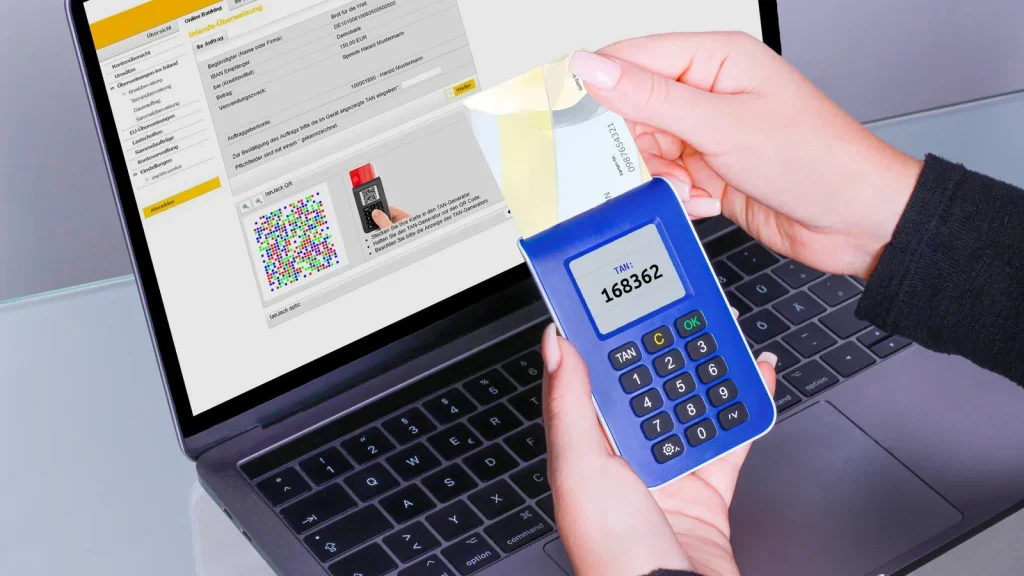
La pérdida de un dispositivo MFA puede bloquear un usuario corporativo. El análisis necesita comprobar condiciones reales, responsables y evidencias antes de concluir que el procedimiento funciona.
Situación y alcance
La pérdida de un dispositivo MFA puede bloquear un usuario corporativo. La primera decisión debe partir de un objetivo que pueda medirse y de la identificación de las personas responsables. Los sistemas o contratos pueden tener condiciones que no se aprecian en una demostración inicial. Conviene reunir la documentación vigente, distinguir información confirmada de hipótesis y explicar qué queda pendiente. Un análisis que omite este paso puede transmitir seguridad injustificada.
Datos que comprobar
Las cuentas de emergencia deben contar con medidas adicionales. Una revisión práctica necesita datos de origen y referencias estables para comparar resultados. Es importante mantener un registro de cambios, especialmente cuando diferentes equipos o proveedores intervienen. Las pruebas deben incluir situaciones habituales y excepcionales sin utilizar datos personales innecesarios. Los detalles técnicos o contractuales pueden variar entre productos y deben contrastarse antes de actuar.
Riesgos y límites
Los códigos de recuperación requieren custodia controlada. Los riesgos incluyen fallos operativos, resultados económicos diferentes a los previstos y límites de permisos o garantías. Una etiqueta comercial puede ocultar condiciones importantes. Conviene estimar las consecuencias de un error y preparar alternativas de recuperación o corrección antes de ejecutar cambios. El tratamiento de información sensible exige acceso controlado y conservación proporcional a las obligaciones.
Responsables y controles
El alta de un nuevo factor exige identificar al trabajador correctamente. Las responsabilidades deberían quedar escritas y asociadas a fechas, verificaciones y personas autorizadas. No basta con enviar una notificación o marcar un campo como completado: se necesita una evidencia de resultado. Cuando participan empresas distintas, hay que aclarar qué trabajos se incluyen y qué comprobaciones se realizarán por separado. Los cambios relevantes merecen una validación independiente cuando proceda.
Seguimiento de resultados
El procedimiento debe ensayarse y revisarse cuando cambian responsables. Para cerrar la actuación conviene revisar que los objetivos se cumplieron y que no quedan incidentes sin responsable. Un informe breve puede explicar métricas, decisiones, costes y limitaciones. Mantener la trazabilidad permite detectar problemas recurrentes y mejorar procesos posteriores. En cuestiones técnicas, financieras o legales, los ejemplos generales deben adaptarse siempre al caso concreto.
Información y fuentes
Hay guías relacionadas sobre casos prácticos 1; casos prácticos 2; casos prácticos 3; casos prácticos 4; casos prácticos 5; casos prácticos 6. También se puede consultar esta fuente institucional para conocer criterios generales aplicables.
Fotografía: REINER SCT / Pexels.