Los archivos adjuntos suelen quedar duplicados entre buzones y aplicaciones. La continuidad digital requiere inventarios precisos, responsables definidos y pruebas que puedan repetirse con criterios claros.
Situación que debe identificarse
Los archivos adjuntos suelen quedar duplicados entre buzones y aplicaciones. El análisis comienza por diferenciar una configuración prevista de una incidencia real. Una organización puede tener varios proveedores, entornos de producción y responsables que no comparten el mismo inventario. Por eso es importante localizar el servicio afectado y definir qué evidencia confirma su funcionamiento. No conviene aplicar correcciones globales basándose solo en la descripción de un aviso automático.
Datos y documentos necesarios
El almacenamiento compartido necesita permisos por función y caducidad de enlaces. La documentación debe mantener referencias estables a sistemas, fechas y personas autorizadas. Es recomendable conservar los valores que existían antes del cambio y distinguir información validada de suposiciones. Si participan proveedores, se deben registrar las condiciones de acceso y el alcance de su trabajo. Esta trazabilidad ayuda a reconstruir fallos sin divulgar credenciales o datos de clientes innecesariamente.
Pruebas y escenarios de error
La eliminación requiere considerar obligaciones de conservación y bloqueos legales. Una prueba útil debe cubrir el escenario habitual y las situaciones adversas que puedan darse en producción. Los fallos de conexión, interrupciones parciales y registros duplicados pueden revelar dependencias ocultas. Conviene utilizar datos controlados y documentar cómo se comprueba el resultado. Si se detecta un riesgo para la continuidad, el equipo debería detener la modificación y revisar el plan de recuperación.
Controles de seguridad y responsables
Los ficheros sensibles deben protegerse con métodos adecuados. El control de accesos debe limitar funciones, duración y alcance. Un perfil administrativo permanente no siempre es necesario para una tarea puntual. Los cambios sensibles requieren aprobación verificable y un registro de quién los ejecutó. Cuando un trabajador o proveedor deja de participar, es importante retirar permisos sin borrar las evidencias que deban conservarse por motivos de auditoría.
Criterios de seguimiento
Una auditoría de accesos permite detectar carpetas expuestas sin necesidad. El cierre necesita confirmar que el servicio funciona según criterios definidos, que los usuarios afectados han podido continuar y que los casos abiertos tienen responsable. Un informe sencillo puede recoger pruebas, incidencias, tiempos y próximas revisiones. El objetivo es evitar que una solución temporal se convierta en una dependencia permanente sin control ni documentación.
Lecturas y fuentes de contraste
Hay ejemplos de operaciones empresariales 1; operaciones empresariales 2; operaciones empresariales 3; operaciones empresariales 4; operaciones empresariales 5; operaciones empresariales 6. El INCIBE publica recursos para proteger sistemas y organizaciones. Los requisitos deben adaptarse al entorno real.
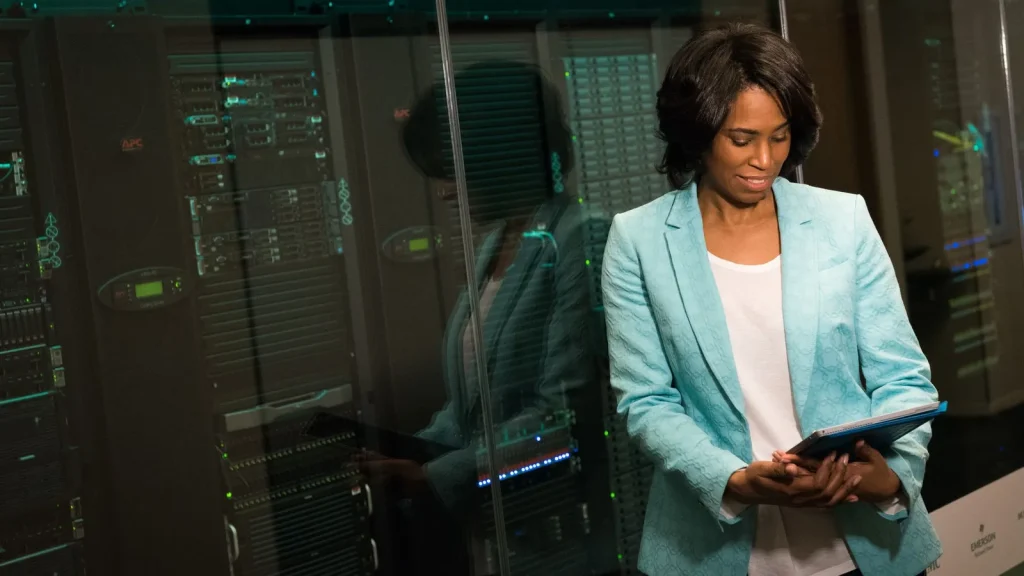
Fotografía: Christina Morillo / Pexels.