
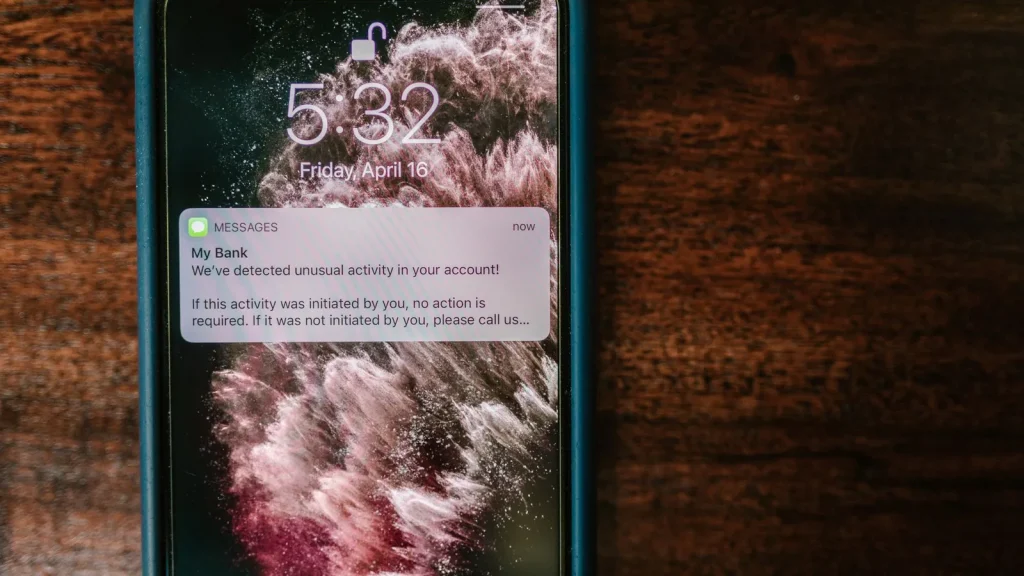
La Seguridad Social ha alertado el 21 de septiembre de 2026 de una nueva campaña de SMS fraudulentos que suplanta al organismo y que está dirigida especialmente a trabajadores autónomos y perceptores de prestaciones. Los mensajes hablan de falsas deudas, diferencias en las cotizaciones, actualizaciones pendientes o cantidades supuestamente pendientes de cobro y contienen enlaces a páginas que imitan los portales oficiales.
La alerta oficial de la Seguridad Social identifica la campaña como smishing, una modalidad de phishing que utiliza mensajes SMS. El objetivo final es llevar a la víctima a una falsa pasarela de pago para obtener datos bancarios, tanto con la excusa de saldar una supuesta deuda como con la promesa de ingresar cantidades pendientes.
Qué mensajes están recibiendo los autónomos
Uno de los engaños comunica al destinatario que existe una diferencia pendiente en sus cotizaciones y le pide actuar mediante un enlace. Otros SMS hablan de pagos de IRPF —un impuesto que no gestiona la Seguridad Social— o indican que el ciudadano tiene cantidades pendientes de cobro derivadas de alguna prestación.
Al pulsar, el usuario llega a webs diseñadas para parecerse a los portales oficiales. La propia Seguridad Social ha identificado dominios falsos que imitan deliberadamente su nombre, con errores ortográficos y extensiones que no corresponden a la Administración.
La Seguridad Social no pide pagar deudas mediante enlaces por SMS
La recomendación oficial es clara: la Seguridad Social no solicita pagos de deudas ni actualizaciones de datos personales mediante enlaces enviados por SMS. Si un autónomo recibe uno de estos mensajes, no debe acceder al enlace aunque el texto incluya datos que parezcan creíbles o utilice referencias a cuotas o prestaciones.
Para comprobar si existe realmente un trámite pendiente, debe entrar directamente en Importass, en la Sede Electrónica de la Seguridad Social, en Tu Seguridad Social o en el portal oficial de prestaciones. Esta precaución cobra todavía más importancia desde que han cambiado algunas notificaciones electrónicas de la Seguridad Social para autónomos y empresas.
Qué hacer si ya se han facilitado datos o realizado un pago
La Seguridad Social recomienda contactar inmediatamente con la entidad bancaria y denunciar los hechos ante las Fuerzas y Cuerpos de Seguridad del Estado. Si se ha introducido una contraseña reutilizada en otros servicios, también debe modificarse en esos servicios y activarse la autenticación adicional disponible.
Las empresas deberían trasladar esta alerta a administración, recursos humanos y contabilidad. Son departamentos acostumbrados a recibir avisos relacionados con cotizaciones, impuestos y pagos y, por tanto, pueden ser especialmente vulnerables a mensajes diseñados para generar urgencia.
Más campañas están utilizando marcas y organismos conocidos
El problema no se limita a la Seguridad Social. En los últimos días hemos explicado cómo falsas herramientas de inteligencia artificial se utilizan para robar credenciales y cómo el phishing puede mezclarse con otras amenazas. Para pequeñas empresas resulta útil revisar también la guía de ransomware y recursos de INCIBE, las alertas de vulnerabilidades críticas de Fortinet y los fallos de seguridad corregidos recientemente en WordPress.
También se han detectado ataques que se ejecutan dentro de páginas aparentemente normales, como las campañas de JavaScript malicioso en ecommerce. La regla práctica para el SMS de la Seguridad Social es sencilla: no utilizar el enlace recibido y entrar siempre escribiendo directamente la dirección del portal oficial.
Los autónomos que estén revisando cuotas o regularizaciones pueden hacerlo desde los canales oficiales y contrastar la situación con información sobre regularización de cuotas o devoluciones por pluriactividad, sin facilitar datos bancarios desde enlaces recibidos por mensaje.
Fotografía: RDNE Stock project / Pexels.
