
La Comisión Europea puso en marcha en julio de 2026 el registro del Pasaporte Digital de Producto, junto con un entorno de pruebas. El sistema será la infraestructura común donde los operadores registren identificadores y metadatos de los DPP requeridos por la legislación europea.
El pasaporte no es un PDF alojado en Bruselas. Los datos detallados siguen un modelo descentralizado, mientras el registro actúa como índice seguro y mecanismo de verificación.
Las primeras obligaciones alcanzarán a determinadas baterías el 18 de febrero de 2027. Después llegarán progresivamente acero, textiles, neumáticos, aluminio, muebles y otros grupos.
Qué almacena el registro
Identificadores, datos de registro y metadatos de alto nivel. El contenido completo del pasaporte permanece bajo responsabilidad del operador.
El diseño permite control central sin alojar toda la información.
Quién debe registrarse
Fabricantes, importadores y otros operadores que coloquen productos sujetos en el mercado europeo.
La responsabilidad exacta depende de cada legislación sectorial.
Primer plazo: baterías
Determinadas baterías industriales, de vehículos eléctricos y medios ligeros entran el 18 de febrero de 2027.
Las empresas afectadas ya pueden utilizar el entorno de pruebas.
Sectores siguientes
Hierro y acero, textiles, neumáticos, aluminio y otros grupos tienen calendarios progresivos.
Cada acto delegado definirá datos concretos.
API y automatización
El registro permite interfaz y API para integrarse con sistemas empresariales.
Las compañías con muchos productos necesitarán automatizar altas y actualizaciones.
Cadena de suministro
El fabricante necesitará datos de componentes y proveedores. Prepararlos manualmente al final será difícil.
La calidad de datos debe empezar aguas arriba.
Qué significa para una pyme
La puesta en marcha del registro del Digital Product Passport puede parecer una cuestión reservada a grandes compañías, pero muchas obligaciones y oportunidades terminan llegando a proveedores pequeños. Una pyme debería identificar si fabrica, importa, distribuye, opera o simplemente consume la tecnología afectada. Esa posición determina qué debe hacer. La mejor preparación empieza con un inventario de productos, servicios, datos y proveedores relevantes.
No esperar a la fecha límite
Las transiciones tecnológicas suelen requerir más tiempo del que parece. Hay que recopilar datos, adaptar contratos, formar equipos e integrar sistemas. Esperar al último trimestre convierte un proyecto ordenado en una urgencia. La empresa puede avanzar incluso cuando faltan detalles: inventariar información, asignar responsables y seguir fuentes oficiales son pasos que rara vez se pierden.
Datos y trazabilidad
Cada vez más regulación digital exige saber qué dato existe, de dónde viene y quién puede modificarlo. Esto coincide con una necesidad empresarial básica: una fuente fiable mejora operaciones. Antes de construir APIs, pasaportes o informes, conviene definir identificadores y responsabilidades. Automatizar datos inconsistentes genera errores a escala y dificulta demostrar cumplimiento.
Interoperabilidad
Una parte creciente de la regulación europea intenta que datos y servicios puedan moverse entre actores. Esto reduce dependencias y abre competencia. La empresa debería favorecer estándares y formatos documentados cuando sea posible. El análisis sobre cloud lock-in y portabilidad explica por qué la portabilidad no es solo un problema técnico, sino también económico.
Seguridad
Cualquier nueva plataforma, identidad o intercambio amplía superficie de ataque. MFA, mínimo privilegio, cifrado, logs y procedimientos de recuperación deben acompañar la implantación. La guía sobre amenazas digitales con IA muestra cómo los atacantes adaptan técnicas a nuevas tendencias. Cumplimiento y seguridad deben diseñarse juntos, no en fases separadas.
Identidad
Saber quién accede y con qué permisos es central en ecosistemas digitales. Las passkeys en empresa muestran la evolución hacia métodos más resistentes al phishing. Cuando una empresa adopta nuevas plataformas, conviene revisar cuentas compartidas, administradores y recuperación. Una identidad débil puede anular controles sofisticados de datos.
Cloud y arquitectura
Muchos nuevos servicios europeos se apoyan en APIs y plataformas. La pyme puede utilizar cloud para integrarse sin desplegar infraestructura propia, pero debe conocer dependencia y coste. El informe sobre Década Digital 2026 y cloud señala precisamente la adopción cloud como un área donde España todavía tiene margen. La arquitectura debe equilibrar velocidad, seguridad y portabilidad.
Edge y operaciones físicas
Cuando datos proceden de máquinas, vehículos o sensores, no todo necesita viajar a un centro remoto. edge computing para pymes explica cómo procesamiento local puede reducir latencia y tráfico. La elección depende del caso. La empresa debe decidir qué información se procesa localmente, qué se sincroniza y qué debe conservarse por obligaciones regulatorias.
Proveedores y contratos
La empresa debe exigir claridad sobre propiedad de datos, soporte, exportación y responsabilidades. Un proveedor que genera un identificador o procesa información regulada puede convertirse en pieza crítica. Los contratos deberían indicar qué ocurre si cambia la normativa o si la relación termina. Externalizar trabajo no elimina responsabilidad sobre la operación propia.
Formación
Los proyectos fallan cuando solo los entiende el equipo técnico. Compras, legal, operaciones y ventas pueden verse afectados. Formar por rol ayuda a que cada persona sepa qué dato debe recoger y qué decisiones puede tomar. Una guía de una página por proceso suele ser más útil que una formación genérica anual sin relación con el trabajo diario.
Oportunidad para proveedores tecnológicos
El DPP genera demanda para plataformas de datos de producto, QR, APIs, trazabilidad y compliance. Las startups y consultoras pueden construir conectores, validadores, dashboards, seguridad o servicios de implantación. La oportunidad existe cuando resuelven una fricción real y reducen coste de cumplimiento o explotación. Vender únicamente una etiqueta regulatoria sin integración práctica generará poco valor.
Impacto sobre la cadena de suministro
Las obligaciones digitales rara vez se quedan en la empresa principal. Grandes fabricantes pedirán datos y evidencias a proveedores. Las pymes que preparen información estructurada tendrán ventaja frente a competidores que respondan con correos y hojas manuales. La digitalización puede convertirse en requisito comercial antes incluso de ser obligación directa para cada proveedor.
Cómo presupuestarlo
Conviene separar coste de preparación, implantación y operación recurrente. Muchas empresas presupuestan el proyecto inicial y olvidan actualizaciones, soporte o almacenamiento. Un horizonte de tres años permite comparar opciones. También ayuda a decidir qué construir internamente y qué contratar como servicio. El coste total debe vincularse a riesgo reducido o nueva oportunidad comercial.
Qué medir
Productos con identificador, campos de datos completos, registros correctos y tiempo de actualización La métrica debe mostrar si la implantación funciona, no únicamente si se completó un proyecto. Tiempo de proceso, errores, incidencias y coste de soporte suelen ser indicadores útiles. En regulación, también importa porcentaje de productos o usuarios correctamente cubiertos antes de la fecha obligatoria.
Qué debería hacer esta semana
Comprobar si el sector aparece entre los grupos prioritarios y empezar a estructurar datos de composición, sostenibilidad, reparación y cumplimiento. El primer objetivo es pasar de una noticia general a una lista de acciones con responsable y fecha. Una pyme no necesita resolver todo hoy, pero sí saber si está dentro del alcance y qué información le falta. Esa claridad reduce mucho el coste de los meses posteriores.
Lecturas relacionadas
Para ampliar contexto pueden consultarse Década Digital 2026 y cloud, edge computing para pymes, cloud lock-in y portabilidad, passkeys en empresa, amenazas digitales con IA y infraestructura tecnológica de IMEC Málaga. En conjunto explican infraestructura, identidad, seguridad y capacidad tecnológica empresarial.
Preguntas frecuentes
¿Afecta a todas las pymes? No necesariamente; depende del papel, producto y sector. ¿Hay que actuar ya? Sí al menos para comprobar alcance. ¿Es solo un tema legal? No; implica datos, sistemas y procesos. ¿Puede externalizarse? Parte sí, pero la empresa debe conservar control. ¿Cuál es el primer paso? Inventario y responsable interno.
Conclusión
El Pasaporte Digital de Producto ya ha pasado de concepto a infraestructura operativa. Las empresas de sectores prioritarios deberían dejar de verlo como una obligación lejana y empezar a ordenar datos, identificadores y proveedores. El registro europeo permite probar procesos antes de que lleguen fechas obligatorias y abre un nuevo mercado de software de trazabilidad.
Fuentes
- Comisión Europea: el DPP Registry ya está operativo
- Comisión Europea: calendario del Digital Product Passport
- Comisión Europea: obligaciones de operadores económicos
Cómo convertir la obligación o tecnología en proyecto
La mejor forma de abordar Pasaporte Digital de Producto es dividirlo en alcance, datos, sistemas, responsables y calendario. identificadores, datos y registro europeo debe transformarse en tareas concretas que puedan verificarse. Un proyecto demasiado abstracto tiende a atascarse entre legal y tecnología. Un mapa simple de procesos permite saber qué existe ya, qué falta y qué depende de terceros.
Inventario antes de integrar
La empresa debería empezar por productos, sistemas, cuentas, proveedores y fuentes de datos relacionadas. Sin inventario es difícil calcular alcance o coste. También conviene identificar qué elementos son críticos y cuáles pueden esperar. Esta priorización evita intentar resolver toda la organización a la vez y permite dedicar recursos primero a los puntos que condicionan cumplimiento o continuidad.
Pruebas antes de producción
APIs, credenciales y flujos regulatorios deberían probarse con datos controlados. El objetivo es descubrir incompatibilidades antes de que exista una obligación o volumen real. Las pruebas deben incluir errores: dato ausente, usuario sin permiso, sistema caído o identificador incorrecto. Un proceso que solo funciona en el caso perfecto todavía no está listo para operar.
Gobierno del cambio
Cualquier modificación de datos o integración necesita saber quién puede aprobarla. Cambiar un esquema, proveedor o identificador sin coordinación puede romper sistemas aguas abajo. Definir responsables de negocio y tecnología reduce ese riesgo. También conviene registrar decisiones importantes, especialmente cuando afectan cumplimiento o seguridad, para poder explicar por qué se eligió una configuración concreta.
Qué exigir a proveedores
Un proveedor debería explicar soporte, seguridad, exportación, continuidad y cómo adapta el servicio cuando cambia la norma. También quién es propietario de los datos y qué ocurre al terminar el contrato. Las promesas comerciales deben convertirse en condiciones verificables. Cuanto más crítica sea Pasaporte Digital de Producto, más importante es evitar una solución que solo pueda mantener una persona o empresa sin documentación suficiente.
Cómo evitar sobreingeniería
Prepararse no significa construir la solución más compleja. Una pyme debe cubrir requisitos y necesidades reales con el menor número de componentes razonable. Añadir plataformas, bases y automatizaciones innecesarias aumenta superficie de ataque y mantenimiento. El diseño debe ser escalable, pero la escalabilidad no exige desplegar desde el primer día una arquitectura pensada para millones de operaciones si el volumen es pequeño.
Auditoría periódica
Después de implantar, conviene revisar cada seis o doce meses si datos, permisos, responsables y proveedores siguen siendo correctos. Las regulaciones y productos evolucionan. También aparecen cuentas huérfanas o integraciones que ya no se usan. Una auditoría ligera previene acumulación de deuda técnica y permite corregir antes de una inspección, un incidente o una migración forzada.
Identificador único y QR
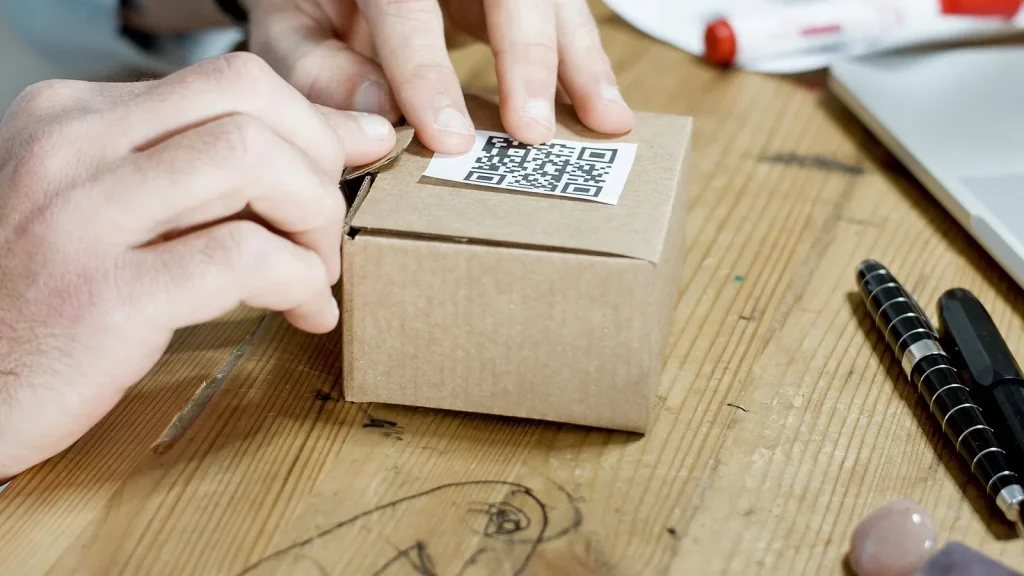
El pasaporte se vinculará a un identificador y un portador de datos, como un QR según el marco aplicable. La empresa necesita garantizar que el código siga asociado al producto correcto durante su ciclo de vida. Errores de etiquetado pueden convertirse en errores de cumplimiento.
Datos de proveedores
Composición, materiales y origen no siempre están disponibles internamente. Fabricantes deberán pedir información estructurada a su cadena de suministro. Las pymes proveedoras que puedan entregar datos de forma consistente tendrán ventaja frente a quienes respondan manualmente a cada cliente.
Actualización durante el ciclo de vida
El pasaporte no siempre termina en el momento de venta. Reparaciones, cambios o información de fin de vida pueden requerir actualización según el producto. Diseñar quién puede modificar qué dato es parte de la arquitectura.
Aduanas y mercado único
El registro permitirá a autoridades comprobar la existencia del pasaporte y determinados datos. Para importadores, esto conecta cumplimiento digital con despacho aduanero. Un error de registro puede afectar capacidad de colocar producto en el mercado.
Entorno de pruebas
La Comisión ya ofrece testing. Las empresas afectadas pueden registrar una organización de prueba y simular flujos antes de la obligación. Utilizarlo durante 2026 reduce riesgo de descubrir incompatibilidades cuando el pasaporte sea requisito comercial.
Gobernar cambios de producto
Cuando cambia un material, proveedor o especificación, el pasaporte debe reflejarlo según las reglas aplicables. Por eso la empresa necesita un proceso de cambio que conecte ingeniería, compras y datos. Si la actualización del ERP no se propaga al DPP, aparecerán incoherencias. Definir eventos que obligan a revisar el pasaporte evita depender de controles manuales y permite que la información pública evolucione al mismo ritmo que el producto real.
Coordinar producto y compliance
El Pasaporte Digital de Producto no puede quedar solo en manos de sostenibilidad o legal. Ingeniería conoce especificaciones, compras conoce proveedores y sistemas conoce dónde viven los datos. Reunir estas áreas desde el inicio evita descubrir tarde que un atributo obligatorio no está estructurado. La coordinación debe definir una fuente oficial para cada dato y un proceso de actualización cuando cambie el producto.
Una comprobación final antes de publicar
Antes de poner un DPP en producción conviene validar que el identificador apunta al producto correcto, que los campos obligatorios están completos y que el QR funciona desde distintos dispositivos. Una prueba de muestreo evita escalar errores a todo el catálogo.
Fotografía: Kampus Production / Pexels.
